

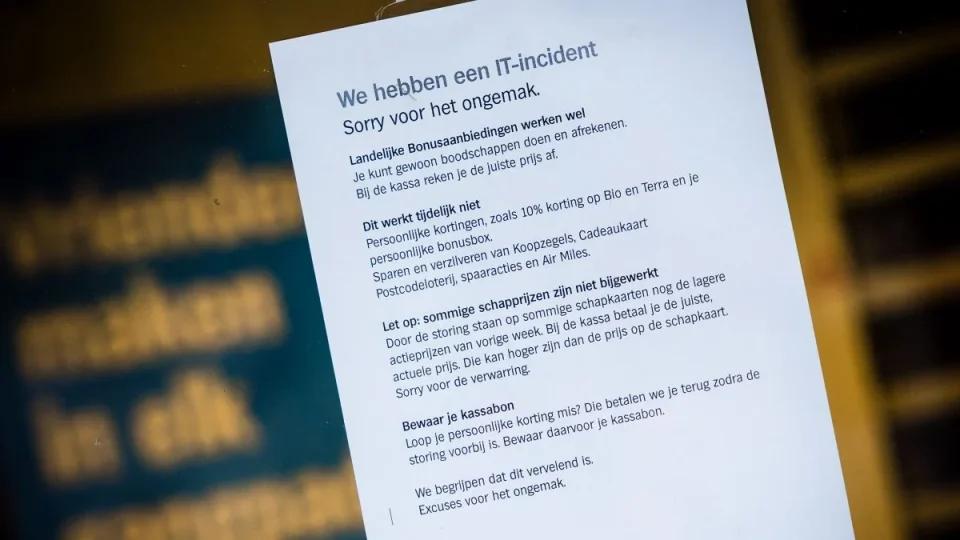
La police néerlandaise et le parquet ont demandé à Ahold Delhaize, maison-mère d’Albert Heijn, de déposer une plainte au sujet de ce que l’entreprise qualifie toujours « d’incident de cybersécurité ». Selon la police, « il n’y a actuellement aucune enquête pénale sur l’incident ». La société a été invitée à déposer une plainte formelle, condition nécessaire pour ouvrir une enquête pénale, alors même qu’Ahold a signalé l’incident au Centre national de cybersécurité comme l’exige la loi.
Enquête sur l’incident de cybersécurité
La police et le ministère public ont déclaré avoir été en contact avec Ahold Delhaize et avoir « invité » le groupe à déposer une plainte. « Pour pouvoir localiser et poursuivre efficacement, il est crucial d’obtenir les informations des victimes le plus rapidement possible », ajoute la police. Ahold indique qu’elle « travaillera avec toutes les autorités compétentes » mais n’a pas expliqué pourquoi elle n’a pas encore déposé de plainte et dit ne pas faire d’autres déclarations pour l’instant.
L’incident, survenu dimanche soir, a touché Albert Heijn ainsi que d’autres enseignes du groupe telles qu’Etos et Gall & Gall, contraignant Ahold à arrêter plusieurs de ses systèmes informatiques et rendant impossibles les achats en ligne et les livraisons. Les centres de distribution ont repris leurs activités, mais le site web et les services de livraison restaient inopérants, empêchant les clients de commander en ligne ou via l’application.
Ahold a indiqué que les livraisons de produits frais reprenaient jeudi soir et que la livraison de produits non périssables était entièrement rétablie. « C’est une étape positive dans la reprise de notre chaîne d’approvisionnement », a déclaré l’entreprise. L’enquête sur la nature et la cause de l’incident se poursuit et, à ce stade, « il n’y a aucune indication qu’aucune donnée client ou employé n’a été impliquée dans l’incident », selon la société.
Des sources du secteur, sous couvert d’anonymat, ont déclaré à un quotidien financier que la crise coûte au groupe « des dizaines de millions » d’euros par jour. Ahold a répondu qu’il était « trop tôt » pour estimer l’impact financier. Les rayons fruits et légumes ont été particulièrement touchés, affichant des niveaux de stock très bas.
Origine présumée et portée géographique
La police signale que plusieurs serveurs étrangers ont été utilisés dans l’attaque, notamment aux États-Unis, en Pologne, en Moldavie et en Turquie, mais précise que cela ne signifie pas nécessairement que les attaques proviennent de ces pays, le trafic pouvant être routé via d’autres pays. « Nous ne pouvons plus considérer la cybercriminalité comme un ensemble de crimes séparés, mais comme un écosystème criminel », déclare la police. « Derrière presque chaque attaque se cache une chaîne de perpétrateurs, de ressources et de services criminels qui se renforcent mutuellement : une chaîne d’approvisionnement criminelle. »
Outre les Pays-Bas, des enseignes du groupe Ahold aux États-Unis (Stop & Shop et Food Lion) et en Belgique (Delhaize) ont également été affectées. Cet incident est survenu le même week-end qu’une autre attaque informatique visant des centaines de supermarchés en France.
