

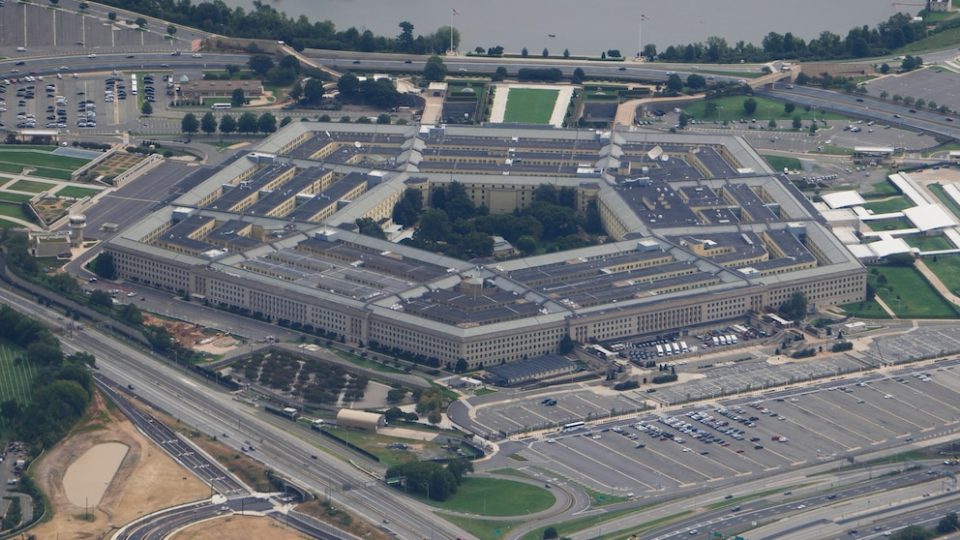
Une importante faille de cybersécurité au sein du Département de la Défense des États-Unis a rendu publiques des données personnelles de plus de trois millions de personnes, incluant militaires en service et anciens, employés civils et autres personnes liées à l’armée américaine.
Pentagone : données compromises et risques
La brèche a touché environ 2,76 millions de personnes vivantes et 294 000 personnes décédées. Les informations compromises comprenaient notamment des numéros de sécurité sociale, des dates de naissance, des coordonnées de contact et des précisions sur les fonctions exercées par le personnel militaire et civil, des éléments susceptibles d’accroître les risques d’usurpation d’identité et de poser des menaces pour la sécurité nationale. Les données exposées incluaient aussi des spécialités militaires, ce qui pourrait permettre à des services de renseignement hostiles d’identifier des personnels affectés à des missions sensibles.
Origine, durée et système affecté
L’accès non autorisé aurait débuté en octobre 2025 et se serait poursuivi pendant environ neuf mois, jusqu’à la découverte et la correction de la vulnérabilité par le Pentagone en juillet 2026. Le système affecté appartient au Defense Manpower Data Center (DMDC), qui conserve des dossiers de personnel étendus pour l’armée américaine.
Découverte, preuves et chiffrement
Selon des informations publiées, la vulnérabilité a été détectée le 16 juillet dans un système de partage de fichiers. Une lettre de notification datée du 18 septembre, consultée par la presse, indique que les dossiers compromis n’étaient pas chiffrés, ce qui augmente potentiellement les risques liés à cette exposition. Un responsable de la défense américain a précisé qu’un petit nombre d’utilisateurs non autorisés avaient accédé à des informations personnellement identifiables entre octobre 2025 et juillet 2026, et que l’agence avait immédiatement corrigé la vulnérabilité après sa découverte.
État des investigations et mesures prises
Les autorités ont indiqué qu’il n’existait pour l’instant aucune preuve que les informations exposées aient été exploitées. Le Pentagone a commencé à notifier les personnes concernées et propose des services de protection contre le vol d’identité, de surveillance du crédit et de restauration d’identité. D’après une notification citée par la presse, les personnes affectées se voient offrir un an de surveillance du crédit et d’assistance à la restauration d’identité via IDX, une entreprise privée contractée par le Département de la Défense.
Contexte : autres incidents signalés
L’incident intervient alors qu’une autre enquête en cybersécurité concerne le site de recrutement du FBI, FBIJobs.gov. Les autorités fédérales ont informé leur personnel après la publication d’une revendication par un acteur malveillant affirmant détenir des informations sensibles sur des employés du bureau. Les éléments potentiellement compromis comprennent noms, adresses personnelles, numéros de téléphone, numéros de sécurité sociale, dates de naissance et contacts d’urgence. Le FBI opère sur l’hypothèse que les informations personnelles de l’ensemble de son personnel pourraient être concernées. Aucune connexion n’a été établie entre cet incident et la brèche affectant la base de données du Pentagone.
Le DMDC maintient par ailleurs plus de 60 millions de dossiers de personnel couvrant militaires d’active, réservistes, employés civils, contractuels, retraités, anciens combattants et familles militaires.
