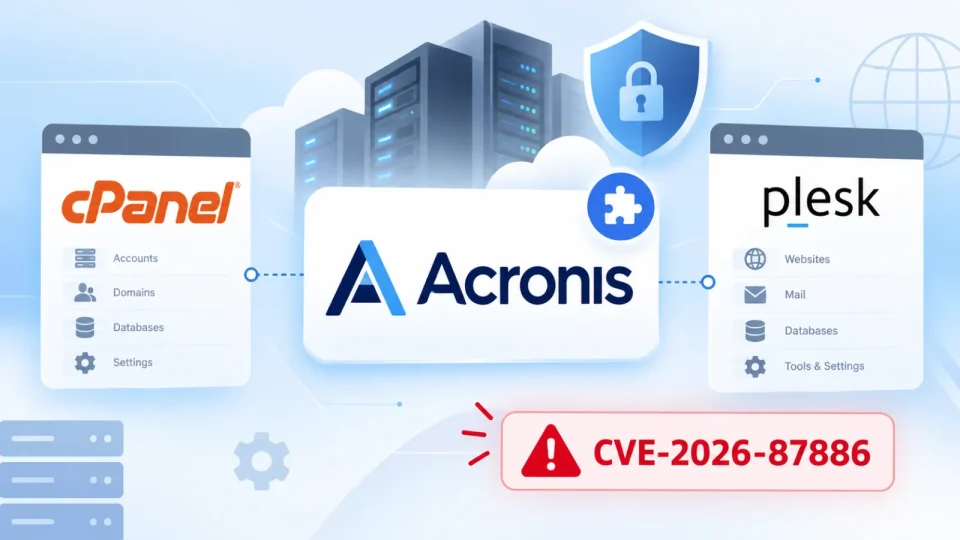
Acronis Backup : mardi, Acronis a déployé des correctifs d’urgence pour une vulnérabilité dans le plugin Backup pour cPanel & WHM qui a été exploitée en conditions réelles. Le plugin Acronis Backup pour cPanel & WHM fournit des capacités de sauvegarde et de restauration au niveau disque dans les environnements de panneaux de contrôle d’hébergement.
Acronis Backup : versions concernées et exploitation
Des permissions de fichiers insuffisamment sécurisées dans l’outil de sauvegarde et dans l’extension Backup pour Plesk peuvent permettre à des attaquants d’obtenir des privilèges élevés. La vulnérabilité est référencée sous CVE-2026-87886 (score CVSS de 7.8) et a été exploitée en conditions réelles contre le plugin, mais pas contre l’extension.
“Exploitation of this vulnerability has been detected in the wild in limited, targeted attacks against Acronis Backup plugin for cPanel & WHM deployments,” indique Acronis dans son avis.
La société précise que toutes les versions Linux du plugin Backup pour cPanel & WHM antérieures à la build 1.9.3.1021 et l’extension Backup pour Plesk antérieures à la build 1.8.11.638 sont affectées. Acronis n’a pas communiqué de détails techniques sur la vulnérabilité mais exhorte les utilisateurs à mettre leurs déploiements à jour immédiatement.
