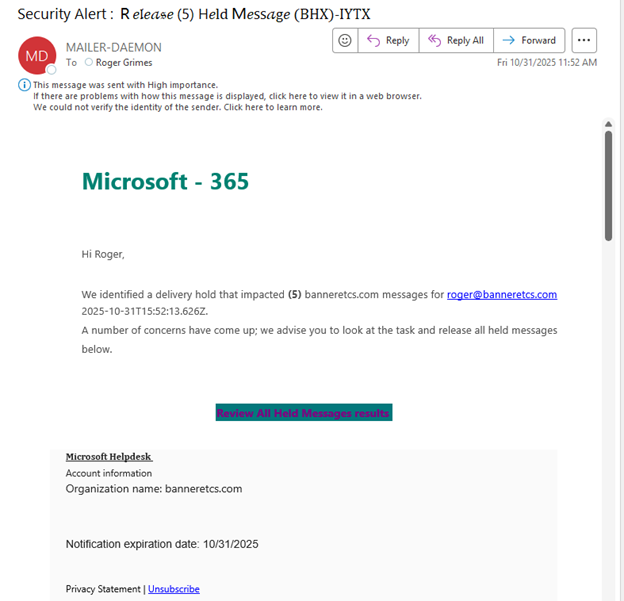
Une cyberattaque ciblant les utilisateurs coréens a été identifiée, impliquant des courriels se faisant passer pour des alertes de sécurité de Microsoft afin de diffuser des logiciels malveillants. Cette attaque, attribuée au groupe de hackers nord-coréen APT37, utilise des courriels de type hameçonnage ciblé avec pour objet “Avis de vérification de sécurité en raison de l’occurrence répétée de codes d’authentification à usage unique”. Ces courriels, qui semblent provenir de l’équipe des comptes Microsoft, visent à susciter l’inquiétude quant à la sécurité des comptes, incitant les destinataires à ouvrir un fichier joint. Ce fichier, déguisé en avis de sécurité légitime, installe un logiciel malveillant nommé ‘NarwahlRAT’ lorsqu’il est ouvert. Le malware est conçu pour ressembler au navigateur populaire Naver Whale, ciblant spécifiquement les utilisateurs coréens, et inclut du code lié à KakaoTalk. NarwahlRAT est capable d’exécuter plus de 30 fonctions, telles que la capture de frappes, la capture d’écran, l’enregistrement audio, la collecte de fichiers à partir de dispositifs USB et l’exécution de commandes à distance. Cette attaque reflète les techniques précédemment utilisées par APT37, soulignant la nécessité de systèmes de détection basés sur le comportement pour contrer les futures variantes.
Confondez-vous les e-mails malveillants avec des alertes de sécurité ?