

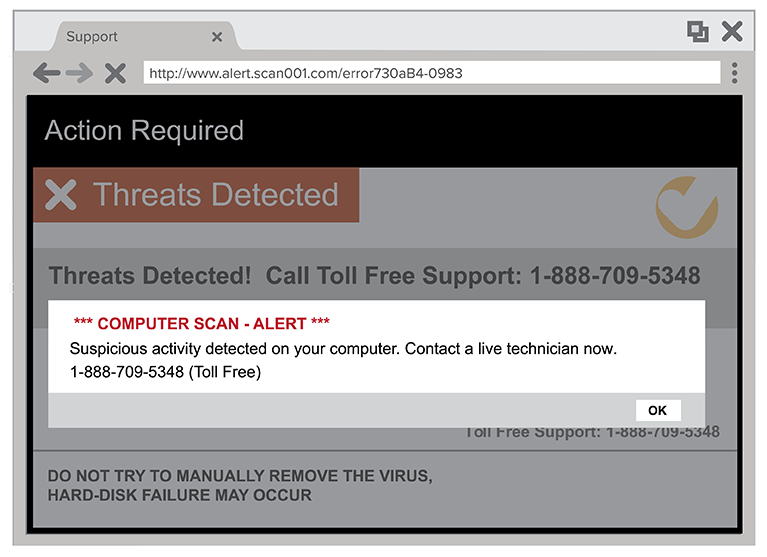
Une campagne d’escroquerie au support technique affiche une fausse alerte plein écran après qu’un internaute a cliqué sur une publicité sur un site légitime puis a bougé la souris, selon Netskope Threat Labs.
Fonctionnement de l’escroquerie au support technique
La chaîne commence par des publicités, principalement diffusées via Google Ads, apparaissant sur des sites populaires de cartographie, météo, sports et immobilier. La présence des annonces n’indique pas que ces sites ont été compromis : elles sont servies via l’inventaire publicitaire habituel. Après un clic, l’utilisateur voit un écran de chargement puis est redirigé vers ShopEase, une boutique en ligne factice qui semble inoffensive.
Le site joue le rôle de façade commerciale jusqu’à ce qu’une interaction soit détectée : la fausse alerte n’apparaît qu’au mouvement de la souris. Une fois ce mouvement détecté, le kit décrypte une adresse C2 cachée, télécharge une charge utile chiffrée adaptée à Windows ou macOS, et assemble l’alerte frauduleuse dans la mémoire du navigateur, de sorte qu’aucun fichier inspectable ne transite sur le réseau, détaille Netskope.
La page bascule en plein écran, masque la barre d’adresse, les onglets et le curseur, et tente d’empêcher l’usage des raccourcis et touches habituels pour quitter. Elle émet des sons d’alarme, ralentit le navigateur et affiche des messages clignotants avertissant de ne pas redémarrer l’ordinateur et enjoignant l’utilisateur à appeler immédiatement le numéro affiché.
Tout se produit au niveau du navigateur : la campagne n’a pas pour effet de chiffrer des fichiers ni de prendre le contrôle du système d’exploitation. Son objectif est de convaincre la victime qu’une aide urgente est nécessaire. Lors de l’appel, les escrocs peuvent tenter de facturer un service inexistant, d’obtenir des identifiants ou des informations financières, ou de persuader la victime d’installer un outil d’accès à distance.
Portée et recommandations
Netskope Threat Labs a suivi la campagne pendant deux semaines. Sur cette période, l’entreprise a identifié au moins 619 organisations touchées, 457 hôtes associés à l’infrastructure de la campagne, plus de 250 identifiants de campagne et une activité observée sur 284 sites légitimes. Les États-Unis représentent près de 62 % des organisations identifiées, suivis du Japon à 16 % et de l’Australie à 14 %.
Netskope conseille à toute personne confrontée à ce type d’alerte de ne pas appeler le numéro affiché, de ne pas fournir d’informations et de ne pas installer de logiciel. Pour fermer la page, il est possible de maintenir la touche Échap pendant quelques secondes ou de forcer la fermeture du navigateur via le Gestionnaire des tâches de Windows ou l’option Forcer à quitter de macOS. Lors du redémarrage du navigateur, il faut éviter la restauration automatique de la session précédente. L’entreprise rappelle enfin qu’une alerte légitime du système d’exploitation ou du navigateur ne demandera jamais d’appeler un numéro affiché dans une fenêtre contextuelle.
