

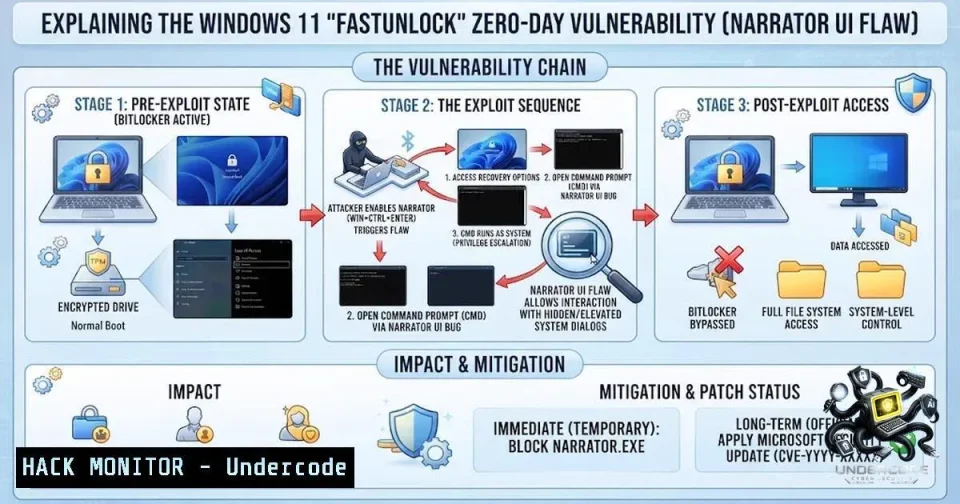
Le chercheur connu sous le pseudonyme Chaotic Eclipse a publié FastUnlock, un nouveau zero-day visant Windows qui exploite Narrator pour contourner l’écran de verrouillage. Selon l’auteur, l’exploitation permettrait de contourner BitLocker et d’exécuter du code dans le contexte du compte WsiAccount ; il affirme avoir compromis un système Windows 11 26H2 entièrement chiffré en cinq minutes, malgré l’installation des correctifs de sécurité de novembre.
Fonctionnement de FastUnlock
Le chercheur, également connu sous les alias INFINITE NIGHTMARE, MSNightmare et Nightmare-Eclipse, décrit une attaque nécessitant un accès physique à la machine et au moins un compte utilisateur associé à un compte en ligne. L’attaque débuterait depuis l’écran de récupération du compte Microsoft, via l’option « J’ai oublié mon PIN » ou le choix du mot de passe. L’activation de Narrator ferait focaliser l’assistant sur une fenêtre cachée en arrière-plan. En naviguant au clavier dans ses options, un attaquant peut ouvrir les paramètres de Narrator et, depuis là, emprunter plusieurs chemins menant selon le chercheur à une exécution de code sous WsiAccount.
Parmi les chemins évoqués figure la navigation vers Bluetooth and Devices puis AutoPlay, qui permettrait d’ouvrir l’Explorateur de fichiers. D’après le rapport, « si vous contrôlez Narrator en arrière-plan correctement ou si vous appuyez sur la bonne combinaison de touches, vous obtiendrez l’exécution de code sur la machine cible ». Le chercheur indique que sa méthode est « extrêmement consistante » sur les machines testées.
Chaotic Eclipse précise ne pas avoir montré la démonstration complète d’exécution de code par manque de clé USB, mais affirme avoir réalisé suffisamment d’essais pour être certain du déroulé : en branchant une clé USB, Narrator focaliserait l’Explorateur sur le contenu du stockage monté et la même navigation au clavier (Caps Lock + flèches/Entrée/Espace) permettrait, selon lui, d’exécuter le binaire présent dans la clé sous le contexte « WsiAccount ». Il ajoute ne pas avoir vérifié d’autres versions de Windows et ne sait pas si l’attaque fonctionne sur Windows 10.
Contexte et travaux antérieurs de Chaotic Eclipse
Chaotic Eclipse est un chercheur connu pour la publication publique de preuves de concept exploitables pour des zero-days, souvent en critiquant la manière dont les éditeurs traitent ses signalements. Ses publications ont principalement visé des produits Microsoft (Windows, Microsoft Defender) et certaines ont ensuite été exploitées in the wild. Parmi ses découvertes les plus notables figurent Undefend et RedSun Defender.
En septembre, il a publié BigDiskBuster, un exploit entraînant un déni de service de Windows Defender Update. Le même mois, il a diffusé plusieurs zero-days visant Nvidia (GreenSection) et Microsoft Defender (ShieldCrash). Il a aussi publié des exploits contre d’autres solutions de sécurité : HardBreacher (Kaspersky Endpoint Security), que le chercheur décrit comme instable et nécessitant parfois plusieurs tentatives mais capable, lorsqu’il réussit, de créer une DLL dans System32 avec des permissions utilisateur complètes et de perturber l’interface de Kaspersky ; PrettyPrague (GenDigital Avast Antivirus), un escalade de privilèges ; et FalconFlank, visant Crowdstrike Falcon et entraînant une élévation de privilèges.
Ses publications ont relancé le débat sur la divulgation responsable et les risques liés à la diffusion d’exploits fonctionnels.
Le chercheur a récemment révélé son identité : Abdelhamid Naceri. Il indique avoir travaillé pour Microsoft au Royaume-Uni et en Allemagne et affirme que Microsoft a mis fin à son contrat sans motif clair. Selon son récit, il a refusé plusieurs propositions d’arrangement financier parce qu’il souhaitait une explication formelle et une aide pour rester en Allemagne. Il a déclaré avoir contesté le licenciement devant un tribunal du travail allemand, qui a finalement confirmé la rupture du contrat ; il rapporte que ce long litige l’a laissé avec peu ou pas d’indemnités et a entraîné d’importantes difficultés financières et psychologiques, y compris un séjour en hôpital psychiatrique. Il a par ailleurs reconnu qu’une affirmation antérieure selon laquelle Microsoft aurait engagé des poursuites contre lui était fabriquée.
